Autor: imToken
Wenn in den vergangenen zehn Jahren die Kernaufgabe von Krypto-Wallets die Verwaltung privater Schlüssel, das Signieren von Transaktionen und die Anzeige von Vermögenswerten war, dann müssen Wallets künftig möglicherweise mehr übernehmen.
Nutzer möchten nicht mehr für jede Transaktion separat Gas bezahlen, möchten mehrstufige Vorgänge mit einer einzigen Signatur abschließen, möchten Gebühren mit Stablecoins bezahlen und sich sogar durch soziale Wiederherstellung, Session-Keys und flexible Berechtigungsverwaltung von der absoluten Abhängigkeit von einem einzigen privaten Schlüssel lösen.
Hinter diesen Anforderungen weisen alle auf dieselbe technische Richtung hin: Account Abstraction (AA).
Mit der Entwicklung von Lösungen wie EIP-7702 und ERC-4337 bewegen sich Ethereum-Konten allmählich vom relativ festen Transaktionsausführungsmodell der Vergangenheit hin zu einem flexibleren, programmierbaren Kontosystem.
Doch die Probleme folgen.
Wenn ein Konto nicht nur Vermögenswerte empfangen und Transaktionen signieren, sondern auch komplexe Smart-Contract-Logik ausführen, unterschiedliche Berechtigungsstufen verwalten und sogar Dritte Gas in seinem Namen bezahlen lassen kann, gewinnen Nutzer dann tatsächlich mehr Kontrolle, oder führen sie mehr Sicherheitsrisiken ein, die sie nicht verstehen?
Von EOA zu AA: Warum müssen Ethereum-Konten "programmierbar" werden?
Um Account Abstraction zu verstehen, muss man zunächst zum grundlegendsten Kontomodell von Ethereum zurückkehren.
Lange Zeit haben normale Nutzer hauptsächlich EOAs (Externally Owned Accounts) verwendet, die durch private Schlüssel kontrolliert werden. Nutzer signieren Transaktionen mit privaten Schlüsseln; die gesamte Kontostruktur ist einfach, die Berechtigungsbeziehungen sind klar und der Transaktionsausführungspfad ist relativ leicht zu verstehen.
Doch dieses Design hat auch einige Einschränkungen in der Benutzererfahrung.
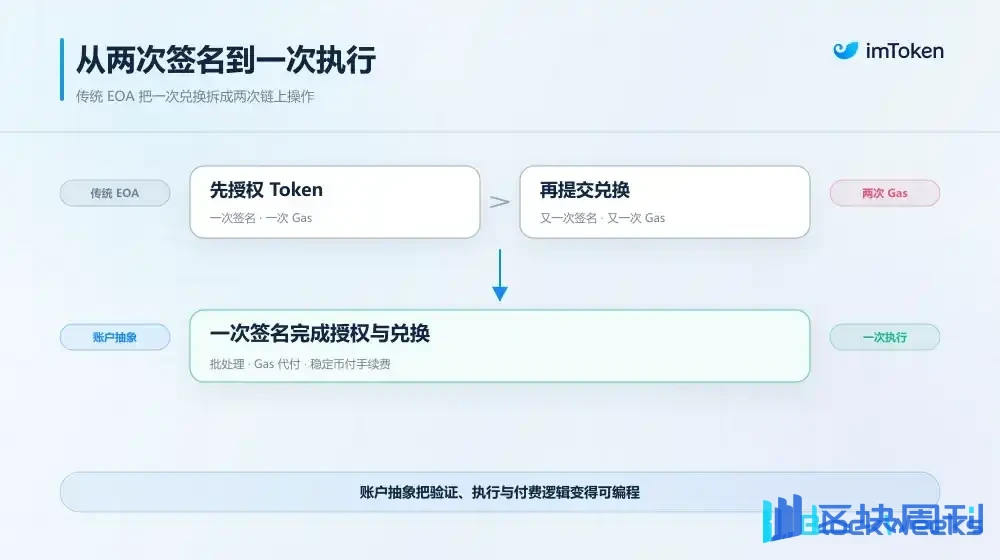
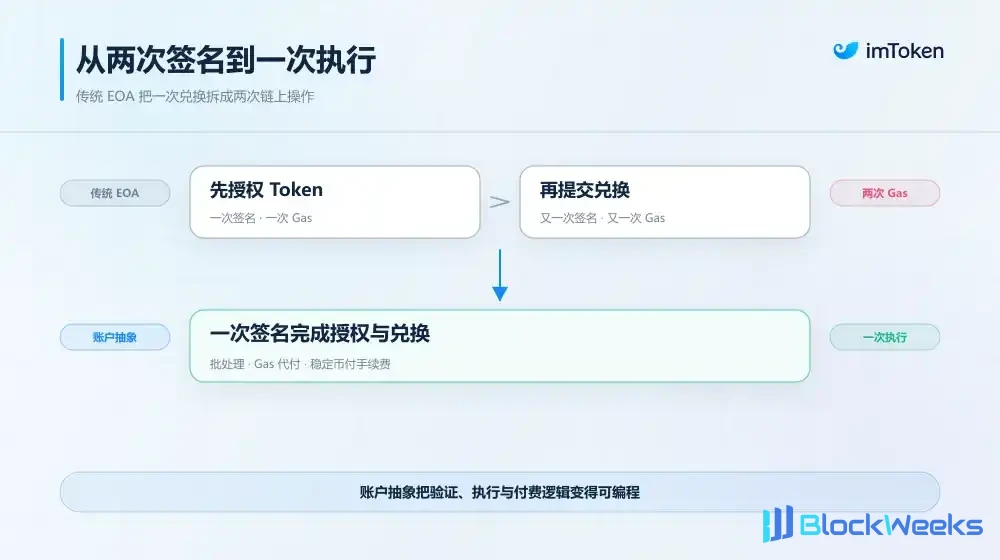
Wenn ein Nutzer beispielsweise einen Token-Swap auf Uniswap durchführen möchte, muss er oft zuerst den ERC-20-Token genehmigen und dann die Swap-Transaktion einreichen, was zwei unabhängige On-Chain-Vorgänge, zwei Signaturen und zwei Gas-Zahlungen bedeutet.
Wenn ein Nutzer Gas mit USDT bezahlen oder eine Anwendung die Transaktionsgebühren für ihn übernehmen soll, kann ein traditionelles EOA diese Dinge auch nicht direkt über die eigene Verifikationslogik des Kontos bewerkstelligen.
Noch wichtiger ist, dass wer den privaten Schlüssel besitzt, im Grunde die volle Kontrolle über das Konto hat. Es ist für Nutzer schwierig, direkt auf Kontoebene tägliche Ausgabenlimits festzulegen, Anwendungsberechtigungen einzuschränken oder unterschiedliche Signaturregeln für verschiedene Nutzungsszenarien zu konfigurieren.
Was AA zu ändern versucht, sind genau diese Einschränkungen.
Seine Kernidee besteht darin, die Verifikations-, Ausführungs- und Gebührenzahlungslogik des Kontos programmierbar zu machen, sodass Nutzer sich nicht mehr nur auf einen festen Satz von Regeln zur Signatur mit privaten Schlüsseln verlassen müssen, sondern nach Bedarf definieren können, wie das Konto Identität verifiziert, Vorgänge ausführt und Gebühren zahlt (Weiterführende Lektüre: "Die 3,35 Milliarden Dollar 'Kontosteuer': Wenn EOA zu systemischen Kosten wird, was kann AA für Web3 bringen?")
Letztlich liegt der größte Wert von Account Abstraction darin, dass es Wallets ermöglicht, Vorgänge auszuführen, die in der Vergangenheit schwer zu erreichen waren, aber aus Sicherheitssicht taucht genau hier auch das Problem auf.
Schließlich mussten Nutzer in der Vergangenheit nur darauf achten, ob sie eine korrekte Transaktion signieren und ob die Signatur böswillig ausgenutzt wird; in einem Smart-Account-System hingegen kann eine gewöhnlich aussehende Autorisierung den Ausführungscode des Kontos, Berechtigungsmodule, Zahlungsdienste Dritter und das Zusammenspiel mehrerer unterschiedlicher Rollen umfassen.
Was der Nutzer sieht, mag nur eine Bestätigung sein, aber was tatsächlich geschieht, kann eine Änderung der gesamten Logik der Kontokontrolle sein.
Aus dieser dialektischen Perspektive mögen traditionelle EOA-Konten in der Erfahrung umständlich erscheinen, doch sie haben der gesamten Krypto-Welt seit Langem eine Sicherheitsdividende geliefert, die leicht unterschätzt wird: die relative Bestimmtheit der Kontokontrollbeziehungen und Verifikationsregeln.
Nutzer halten private Schlüssel und signieren direkt, um Transaktionen zu autorisieren. Obwohl das Risiko von Private-Key-Leaks, bösartigen Genehmigungen und Phishing stets besteht, muss das Konto selbst keine komplexe Smart-Contract-Logik laden, um die Verifikation und Ausführung jeder Transaktion zu beurteilen.
AA bricht diese einheitliche Struktur.
Die andere Seite des AA-Komforts: Wenn Konten die „Bestimmtheit“ verlieren
Wenn Konten über stärkere Programmierbarkeit und Batch-Ausführungsfähigkeiten verfügen, kann das, was Nutzer irrtümlich signieren, nicht mehr nur eine Genehmigung für einen bestimmten Token sein, sondern auch Kontodelegation, Ausführungsmodule und umfassendere operative Berechtigungen betreffen. Sobald diese Berechtigungen klare Grenzen vermissen lassen, breitet sich das Risiko schnell von einer einzelnen Transaktion auf das gesamte Konto aus.
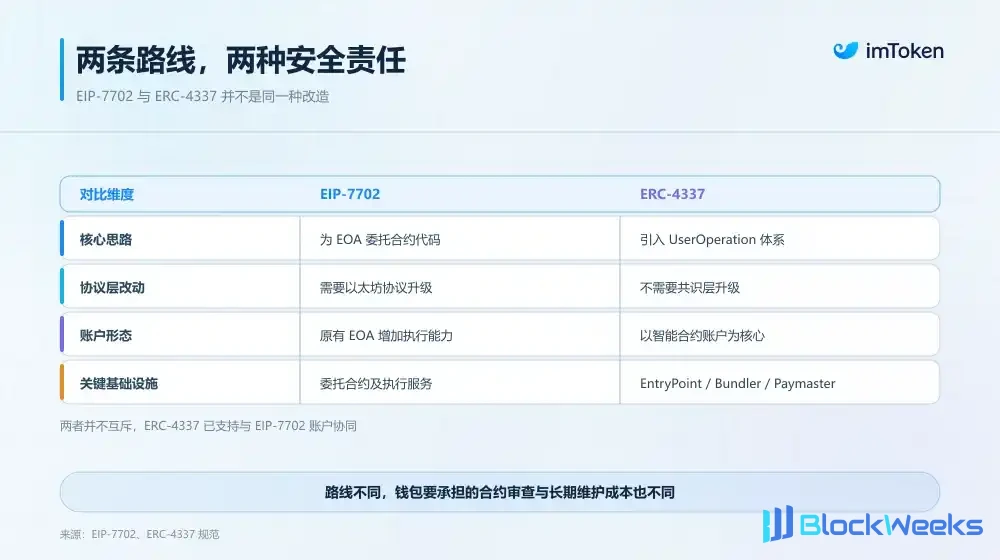
Das ist auch der Grund, warum auf dem AA-Pfad, obwohl EIP-7702 und ERC-4337 beide die Kontoführung verbessern, die Risikoexposition, die sie auf der Ebene der Wallet-Sicherheit offenlegen, völlig unterschiedlich ist. Es sei darauf hingewiesen, dass die beiden keine vollständig gegenseitig ausschließenden Lösungen sind; Letztere hat bereits Kompatibilitätsunterstützung für Erstere integriert. Sie werden hier getrennt diskutiert, hauptsächlich um ihre jeweiligen typischen Kontoimplementierungsmethoden und die unterschiedlichen Herausforderungen, denen sie auf der Ebene der Produktsicherheit gegenüberstehen, zu verstehen.

EIP-7702: Eine Autorisierung kann die gesamte Verhaltensgrenze des Kontos verändern
Die sicherheitsrelevante These, die bei EIP-7702 am meisten Wachsamkeit verdient, liegt in der Kontodelegation.
Durch die Unterzeichnung einer Autorisierungsnachricht kann ein EOA mit ursprünglich festen Regeln sich selbst an eine bereitgestellte Smart-Contract-Adresse delegieren und direkt gemäß dem Code dieses Vertrags ausgeführt werden.
Ein vollständig geprüfter Vertrag mit strengen Berechtigungen kann bestehenden Konten tatsächlich Fähigkeiten wie Batch-Transaktionen und Gas-Sponsoring zu geringen Kosten verleihen; doch sobald er irrtümlich an einen bösartigen Vertrag oder einen Vertrag mit schwerwiegenden Schwachstellen delegiert wird, dringt das Risiko direkt bis zu den Kontovermögenswerten durch.
Dies unterscheidet sich deutlich von regulärer DApp-Interaktion. In DeFi-Anwendungen bringt die irrtümliche Unterzeichnung einer bösartigen Genehmigung das Risiko in der Regel zunächst innerhalb des durch den spezifischen Token, den Genehmigungsbetrag und den Zielvertrag definierten Berechtigungsumfangs unter; doch wenn der Nutzer einen unbegrenzten Betrag gewährt, kann der Verlust ebenfalls sehr schwerwiegend sein.
Im Delegationsszenario von EIP-7702 hingegen läuft der autorisierte Code direkt im Kontokontext. Wenn der delegierte Code uneingeschränkte Vermögensübertragungs- oder Vertragsaufruffähigkeiten besitzt, kann sich das Risiko von einer spezifischen Token-Genehmigung auf das gesamte Konto ausweiten und ETH, verschiedene ERC-20-Vermögenswerte sowie nachfolgende Transaktionsvorgänge betreffen.
Allerdings entzieht EIP-7702 dem ursprünglichen privaten Schlüssel nicht die Kontrolle über das EOA. Selbst wenn der Nutzer das Konto an einen Vertrag mit Multisig-Logik delegiert, kann der ursprüngliche private Schlüssel das Konto weiterhin direkt kontrollieren und einige vom delegierten Vertrag festgelegte Signaturrichtlinien umgehen.
Mit anderen Worten: Das Hinzufügen von Smart-Contract-Ausführungsfähigkeit zu einem EOA bedeutet nicht automatisch eine Verschärfung der Berechtigungsbeschränkungen für den zugrunde liegenden privaten Schlüssel. Ebenso kann, obwohl Nutzer eine Delegation durch erneute Autorisierung einer leeren Adresse widerrufen können, die Widerrufsaktion bereits erfolgte Vermögensübertragungen und On-Chain-Zustandsänderungen nicht rückgängig machen.
Dies bestimmt auch, dass Wallets EIP-7702 keinesfalls einfach als neue Signaturmethode betrachten dürfen; sie müssen eine gesamte Sicherheitsverteidigungslinie rund um die Autorisierungsschnittstelle, Vertragsidentifikation, Berechtigungsanzeige, Delegationswiderruf und Risikokontrollhinweise neu aufbauen.

ERC-4337: Risiken liegen nicht nur im Account-Vertrag
Anders als beim nachträglichen Umbau bestehender EOAs teilt ERC-4337 die Kontoverifizierung, die Transaktionsausführung und die Gas-Zahlung in unabhängige Module auf, was Entwicklern Raum für flexible Kombinationen gibt, aber auch die Wallets mit komplexeren Kosten für das Komponentenmanagement belastet.
Von der Erstellung bis zur Aufzeichnung on-chain durchläuft eine UserOperation in der Regel eine gesamte Zusammenarbeitskette: Die Wallet erzeugt die Operation und schließt die Signierung ab → der Bundler empfängt die UserOperation und führt Off-Chain-Prüfungen über die simulierte Verifizierungslogik des EntryPoint durch → der Bundler bündelt die Operationen, die die Verifizierung bestehen, und übermittelt sie an den On-Chain-EntryPoint → der EntryPoint führt die Verifizierungslogik des Kontos und des Zahlers erneut aus und führt nach dem Bestehen die eigentliche Operation aus.
Wenn eine Gebührensponsoring beteiligt ist, wird außerdem ein Paymaster benötigt, der an der Verifizierung und der Gebührenabrechnung teilnimmt; wenn ein neues Smart Account erstellt werden muss, kann dies die Bereitstellung und Initialisierung eines Factory-Vertrags umfassen.
Da die Zahl der Komponenten stark ansteigt, müssen Wallets gleichzeitig komplexere Herausforderungen bei Kompatibilität, operativer Zuverlässigkeit und Sicherheitsüberprüfung bewältigen. Darüber hinaus wirken sich die Vertragsimplementierung, die Methode der Signaturverifizierung, die Modulkonfiguration, die EntryPoint-Version und die unterstützenden Einrichtungen eines Smart Accounts, da es sich nicht einfach um einen auf einem bestehenden EOA installierten Funktionsschalter handelt, alle tiefgreifend auf seinen zukünftigen Entwicklungspfad aus.
Während sich Ethereum schrittweise in Richtung Native AA bewegt, müssen alle Aspekte im Voraus berücksichtigt werden: wie bestehende Konten mit dem neuen Protokoll kompatibel bleiben, wie bestehende Berechtigungen migriert werden und wie Kontoadressen und Vermögenswerte Kontinuität wahren.
Letztlich waren für Wallets die tatsächlichen Kosten der Integration einer Technologie noch nie nur Entwicklung und Markteinführung, sondern auch die kontinuierliche Wartung und Absicherung in den kommenden Jahren.

Von Application-Layer-AA zu Native AA: Zurückhaltung und Abwägungen in der technischen Roadmap
Nachdem die Sicherheitskomplexität und die Wartungskosten hinter den beiden Roadmaps klar erkennbar geworden sind, ist die Entscheidung für Wallet-Produkte tatsächlich zunehmend klarer geworden: Ob eine Technologie übernommen wird, darf nicht nur davon abhängen, wie viele Funktionen sie ermöglichen kann, sondern muss auch technische Reife, kognitive Hürden der Nutzer und die Nachhaltigkeit der langfristigen Architektur abwägen.
Am Beispiel der Praxis von imToken im Bereich Account Abstraction: Nach der Bewertung mehrerer Roadmaps traf das Team eine klare Abwägung: Es behält gegenüber EIP-7702 eine vorsichtige abwartende Haltung bei, stellt gleichzeitig neue Produktisierungsinvestitionen in ERC-4337 ein und verlagert seinen Forschungsschwerpunkt schrittweise auf Ethereums native Account Abstraction (Native AA).
Erstens: Was EIP-7702 betrifft, so ist seine technische Leistungsfähigkeit anzuerkennen, aber es besteht keine Eile, es vollständig zu produktisieren.
Realistisch betrachtet kann EIP-7702, das bereits im Ethereum-Mainnet aktiv ist, traditionellen Konten Fähigkeiten wie Batch-Transaktionen und Gas-Sponsoring verleihen, und sein Engineering-Design und seine Erfahrungsverbesserungen sind für alle offensichtlich.
Bevor es jedoch wirklich in großem Umfang für normale Nutzer geöffnet wird, sind mehrere zentrale Voraussetzungen noch nicht vollständig ausgereift: Können Nutzer intuitiv den Unterschied zwischen „Account-Delegation“ und gewöhnlichen Signaturen verstehen? Hat die Branche einen verlässlichen Konsens über Sicherheitsüberprüfung, Standards zur Anzeige von Berechtigungen und Notfallrettung für delegierte Verträge gebildet?
Diese Fragen sind im EIP-7702-Szenario besonders wichtig. Wenn ein normaler Nutzer nicht klar verstehen kann, was die Autorisierung bedeutet, die er signiert, dann mag die Technologie selbst zwar komplexe Sicherheitsrichtlinien umsetzen können, aber sie verbessert möglicherweise nicht wirklich das Sicherheitsniveau des Nutzers.
Daher wählt imToken gegenüber EIP-7702 einen vorsichtigen abwartenden Ansatz und beeilt sich vorerst nicht, es vollständig in sein Produktsystem einzuführen, sondern wartet langsam darauf, dass die relevanten Implementierungen, Berechtigungsverwaltungsmechanismen und Branchenpraktiken längerfristigen Tests unterzogen werden. Dies geschieht auch aus der Hoffnung heraus, eine verlässlichere Sicherheitsgrenze zwischen technischer Leistungsfähigkeit und der tatsächlichen Verständnisfähigkeit der Nutzer zu errichten.
Im Gegensatz dazu hat ERC-4337 die Machbarkeit intelligenter Konten bereits durch umfangreiche Produktionspraxis unter Beweis gestellt und wertvolle Erfahrungen für die Branche gesammelt.
Doch aus der Perspektive eines längeren Technologiezyklus betrachtet, wenn die Entwicklungsrichtung von Ethereum allmählich klar auf native Unterstützung auf der Protokollebene hindeutet, erfordert die fortgesetzte Ausweitung der Produktisierungsinvestitionen rund um die Account-Abstraction-Architektur der Anwendungsebene eine erneute Abwägung der laufenden Wartungskosten der peripheren Infrastruktur sowie der Kompatibilitäts- und Migrationskosten, die bei der künftigen Anbindung an native Protokollfähigkeiten entstehen können.
Daher ist imTokens Entscheidung, neue Produktisierungsinvestitionen in ERC-4337 einzustellen und seinen Forschungsschwerpunkt schrittweise auf Native AA zu verlagern, keine Ablehnung des technischen Werts von ERC-4337. Vielmehr geschieht dies aus der Hoffnung heraus, zu vermeiden, der bestehenden Architektur kontinuierlich weitere Komplexität aufzuschichten, und stattdessen die begrenzten Ressourcen für Engineering und Sicherheitsforschung stärker in die Richtung der nativen Account-Abstraction zu lenken, die langfristiges Entwicklungspotenzial besitzt.
Diese Wahl steht auch im Einklang mit der eigenen Protokollevolutionsrichtung von Ethereum.
Im Februar 2026 hat die Ethereum Foundation bei der Aktualisierung ihrer Protokollentwicklungsprioritäten Native AA ausdrücklich als einen der Kernbeiträge in der Richtung „Improve UX“ aufgeführt. Ihr langfristiges Ziel ist es, Smart-Contract-Wallets zur Standardkontoform zu machen und dabei die Abhängigkeit von peripherer Infrastruktur wie Bundlers und Relayers sowie den daraus entstehenden zusätzlichen Gas-Overhead zu verringern.
Unter den konkreten technischen Vorschlägen ist EIP-8141 (Frame Transactions) derzeit eine der repräsentativen Richtungen, die es zu beobachten gilt. Es versucht, die Transaktionsverifizierung, die Autorisierung der Gebührenzahlung und die tatsächliche Ausführung der Operation in verschiedene Phasen aufzuteilen, sodass Konten ihre Verifizierungsregeln und Zahlungsmethoden durch ihre eigene Logik definieren können, und bietet damit einen neuen Implementierungspfad für die native Unterstützung intelligenter Konten auf der Protokollebene.
Natürlich befindet sich EIP-8141 noch im Draft-Stadium, und bis zur formellen Bereitstellung und großflächigen Anwendung ist es noch ein weiter Weg. Native AA bedeutet auch nicht, dass Sicherheitsrisiken automatisch verschwinden. Der Kontoverifizierungscode erfordert nach wie vor strenge Prüfungen, und auch die neuen Mechanismen zur Transaktionsverifizierung und Gebührenzahlung müssen ausreichend getestet werden.
Doch aus der Perspektive der langfristigen Architektur ist es, verglichen damit, auf der bestehenden Zwischenschicht kontinuierlich Funktionen hinzuzufügen und komplexe Kompatibilitätsbeziehungen aufrechtzuerhalten, eindeutig eher im Einklang mit imTokens Überlegungen zur langfristigen Wallet-Sicherheit, die Sicherheitsarchitektur im Voraus auf einer nativeren und einheitlicheren Protokollgrundlage zu gestalten.
Schlusswort
Von den frühesten Private-Key-Signaturen bis hin zu den heutigen Batch-Transaktionen, Gas-Sponsoring, Session-Keys und intelligenten Konten erweitert die Account-Abstraction kontinuierlich die Fähigkeitsgrenzen von Krypto-Wallets.
Doch unabhängig davon, wie sich die technische Form weiterentwickelt, hat sich der wesentlichste Wert einer Wallet nie verändert: Sie muss es Nutzern nicht nur ermöglichen, mehr Operationen auszuführen, sondern auch sicherstellen, dass Nutzer bei jeder Interaktion stets klar wissen, was sie autorisiert haben und wer tatsächlich ihre Vermögenswerte kontrolliert.
Zurück zur konkreten Produktpraxis ist dies auch die zugrunde liegende Logik hinter imTokens kürzlich getroffener klarer Abwägung zur technischen Roadmap der Account-Abstraction: eine vorsichtige abwartende Haltung gegenüber EIP-7702 beizubehalten und auf ein langfristig stabileres Protokoll- und Sicherheitsparadigma zu warten; gleichzeitig neue Produktisierungsinvestitionen in ERC-4337 einzustellen und den Forschungsschwerpunkt schrittweise auf Native AA zu verlagern.
Dies bedeutet nicht, die Innovation bei der Account-Abstraction aufzugeben. Im Gegenteil, es ist eine pragmatische Entscheidung, die auf der Grundlage der Sicherheit der Nutzervermögenswerte, der technischen Reife und der langfristigen Architekturevolution getroffen wurde, um nicht die Komplexität von Protokollen, die sich noch in einer Übergangsphase befinden, vorzeitig in Vermögensrisiken und Migrationskosten für gewöhnliche Nutzer zu verwandeln.
Ethereums Kontoevolution ist ein Langstreckenrennen. Auf dem Weg zur nativen Account-Abstraction ist eine sorgfältige Bewertung der technischen Reife und der Sicherheitsrisiken möglicherweise wichtiger als das Streben nach schneller Funktionsbereitstellung.