Autor: imToken
Quantencomputer stellen noch keine reale Bedrohung dar, aber sie zwingen die Blockchain dazu, Kontenautorisierung, Schlüsselverwaltung und Mechanismen zur Asset-Migration neu zu gestalten.
Verfasst von: imToken
Wenn eines Tages ein Quantencomputer in extrem kurzer Zeit einen privaten Schlüssel aus einem bereits on-chain offengelegten öffentlichen Schlüssel ableiten könnte, würde das Sicherheitssystem der Krypto-Assets, das heute auf Kryptographie aufbaut, dann noch Bestand haben?
Lange Zeit blieben die Diskussionen über Quantencomputing in der Krypto-Branche in der Vergangenheit überwiegend auf der Ebene theoretischer Spekulation, das heißt, man räumte ein, dass die von Mainstream-Blockchains wie Bitcoin und Ethereum weit verbreitete Elliptische-Kurven-Kryptographie in Zukunft möglicherweise von Quantencomputern mit ausreichender Rechenleistung gebrochen werden könnte, dass dies aber noch relativ fern sei.
Tatsächlich ist dieses Thema bis 2026 offiziell in die Phase der technischen Umsetzung eingetreten. Die Ethereum Foundation hat nicht nur ein dediziertes Forschungsteam für Post-Quanten-Sicherheit eingerichtet, sondern auch in ihrer neuesten Protokoll-Roadmap das Ende von 2029 als technisches Ziel festgelegt, dass L1 auf der Ausführungsebene, der Konsensebene und der Datenebene vollständig Post-Quanten-Resistenz erreicht.
Für ein offenes Netzwerk mit Hunderten Millionen von Konten, massiver Asset-Größe und einem komplexen Anwendungsökosystem ist der Austausch des kryptographischen Systems alles andere als ein einfaches Software-Upgrade.
Insbesondere aus der Perspektive gewöhnlicher Nutzer liegt die eigentliche Herausforderung oft nicht darin, „wie man einen neuen quantenresistenten privaten Schlüssel erzeugt“, sondern darin, wie man während des Prozesses der Änderung der Signaturalgorithmen die ursprünglichen Konten und Assets weiterhin sicher und nahtlos kontrollieren kann.
Was bedroht Quantencomputing wirklich?
Um die Auswirkungen des Quantencomputings auf Krypto-Assets zu verstehen, müssen wir zunächst das Sicherheitssystem der Blockchain aufschlüsseln.
Derzeit stützt sich Ethereum hauptsächlich auf vier Arten kryptographischer Komponenten, die jeweils für Konten, Konsens, Datenverfügbarkeit und Proofs auf Anwendungsebene dienen. Sie lösen unterschiedliche Probleme, und ihre Exposition gegenüber Quantencomputing-Risiken ist nicht gleich:
- ECDSA: Der digitale Signaturalgorithmus auf elliptischen Kurven, der von gewöhnlichen Nutzerkonten verwendet wird, um den Besitz des Transaktionsinitiators zu belegen;
- BLS: Der Signaturalgorithmus, der von Ethereums PoS-Konsensebene verwendet wird und die Stimmen von Hunderttausenden von Validatoren effizient zu einer einzigen Signatur aggregieren kann;
- ZK-Proof-Systeme: Zero-Knowledge-Proof-Systeme, die von Anwendungen wie Rollup verwendet werden;
- KZG: Ein Polynom-Commitment-Schema, das für die Datenverfügbarkeits-(DA-)Verifikation von Blob und Rollup verwendet wird;
Unter ihnen sind die zuerst betroffenen die asymmetrische Kryptographie, die auf dem diskreten Logarithmusproblem elliptischer Kurven basiert, wie ECDSA und BLS.
Bekanntlich ist es für traditionelle Computer rechnerisch nahezu undurchführbar, aus einem öffentlichen Schlüssel einen privaten Schlüssel abzuleiten, aber ein fehlertoleranter Quantencomputer, der den Shor-Algorithmus ausführt, kann theoretisch das diskrete Logarithmusproblem elliptischer Kurven in polynomieller Zeit lösen und dadurch die Sicherheit der Public-Key-Kryptographie brechen, die auf entsprechenden mathematischen Annahmen beruht, wie ECDSA und BLS.
Sobald der private Schlüssel wiederhergestellt ist, muss ein Angreifer weder die Mnemonic-Phrase stehlen noch den Wallet-Client kompromittieren und kann direkt legitime Signaturen fälschen, um Assets zu übertragen. In ähnlicher Weise stehen Validator-Schlüssel, Protokoll-Multisignatur-Verwaltungsberechtigungen und Kontrollschlüssel von Cross-Chain-Bridges alle vor ähnlichen langfristigen Prüfungen.
Im Gegensatz dazu sind Hash-Funktionen, repräsentiert durch Keccak-256, widerstandsfähiger gegenüber Quantencomputing. Obwohl der Grover-Algorithmus eine quadratische Beschleunigung bringen kann, wird er ein exponentiell schwieriges Sicherheitsproblem nicht direkt in ein in polynomieller Zeit lösbares Problem verwandeln wie der Shor-Algorithmus.

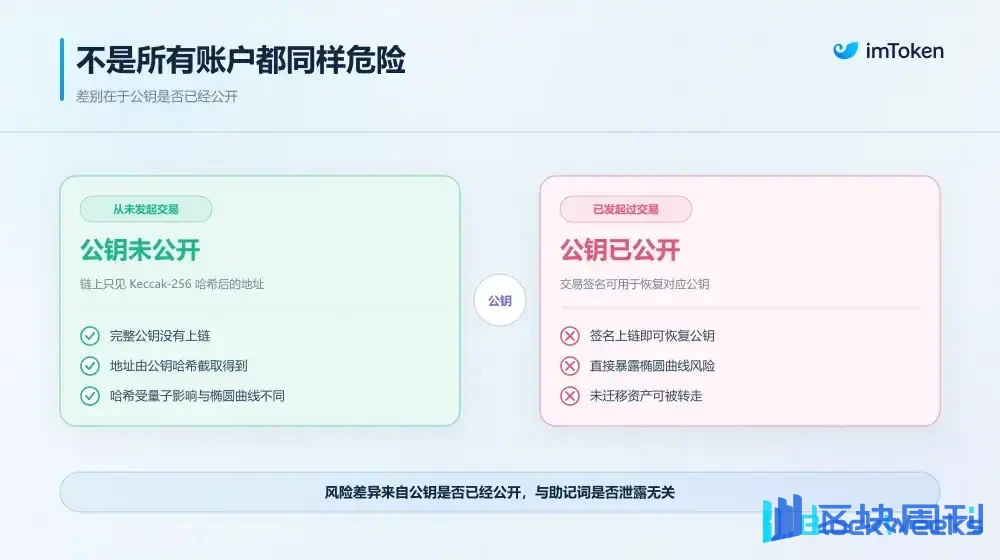
Dies führt auch zu einem wichtigen Detail, das oft übersehen wird: Nicht alle Ethereum-Konten sind angesichts der Quantenbedrohung dem gleichen Risiko ausgesetzt.
Die Adresse eines gewöhnlichen Ethereum-EOA erhält man, indem man den öffentlichen Schlüssel nimmt, ihn mit Keccak-256 hasht und das Ergebnis abschneidet.
Wenn also eine Ihrer Cold Wallets niemals eine On-Chain-Transaktion nach außen initiiert hat und auch niemals eine Signatur off-chain öffentlich preisgegeben hat, dann wird on-chain nur die gehashte Adresse aufgezeichnet, und der vollständige öffentliche Schlüssel wurde niemals preisgegeben und ist weiterhin durch die Einwegigkeit des Hashs geschützt; sobald diese Adresse jedoch auch nur eine einzige Überweisung oder Kontrakt-Autorisierung initiiert hat, kann ein Angreifer den vollständigen öffentlichen Schlüssel über die öffentliche Transaktionssignatur wiederherstellen und ihn direkt dem Risiko einer künftigen Kompromittierung der elliptischen Kurve aussetzen.
Natürlich ist in diesem Stadium weltweit noch kein Quantencomputer mit kryptografischer Knackfähigkeit aufgetaucht, und normale Nutzer haben keinen Grund, in Panik zu geraten und deshalb Vermögenswerte zu übertragen.
Das Post-Quanten-Team der Ethereum Foundation hat auch mehrfach betont, dass fehlertolerante Quantencomputer mit tatsächlicher Bedrohung noch eine große Anzahl von Engineering-Lücken in der Hardwareskalierung und der Quantenfehlerkorrektur überwinden müssen (Weiterführende Lektüre „Was genau bedroht das Quantencomputing? Ein Krypto-Nutzerleitfaden für das Post-Quanten-Zeitalter“).
Das Problem ist jedoch, dass die kryptografische Migration selbst Jahre dauert, und wenn wir erst dann mit den Vorbereitungen beginnen, wenn die Bedrohung tatsächlich auftritt, könnte es bereits zu spät sein.
Welche Vorbereitungen trifft Ethereum?
Im Jahr 2026 hat die Ethereum Foundation ein dediziertes Post-Quanten-Sicherheitsteam eingerichtet, um Forschung und Engineering-Umsetzung der Post-Quanten-Kryptografie auf der Protokollebene zu koordinieren.
Anders als einfach einen neuen Signaturalgorithmus zu finden, versucht Ethereum, die Aktualisierung seines kryptografischen Systems gleichzeitig aus drei Richtungen voranzutreiben: der Ausführungsebene, der Konsensebene und der Datenebene.

Ausführungsebene: Konten nicht mehr dauerhaft an einen einzigen privaten Schlüssel binden
Für normale Nutzer kommt die direkteste Veränderung von der Ausführungsebene.
Die Kontoautorisierungslogik traditioneller Ethereum-EOAs ist relativ festgelegt, das heißt, Nutzer erzeugen Signaturen über secp256k1-Privatschlüssel, und das Netzwerk überprüft über ECDSA, ob die Signatur gültig ist.
Dieses Design ist einfach genug und wurde über einen langen Zeitraum verifiziert, aber es bindet die Kontoidentität stark an ein bestimmtes Signatursystem. Wenn ECDSA in Zukunft nicht mehr sicher ist, müssen Nutzer die Signaturalgorithmen ändern, aber der bloße Wechsel zu einem neuen privaten Schlüssel bedeutet oft, eine neue Kontoadresse zu erzeugen, und die ursprünglichen Vermögenswerte, Vertragsinteraktionsaufzeichnungen und Anwendungsbeziehungen müssen möglicherweise erneut migriert werden.
Dies ist offensichtlich keine ideale Lösung.
Um diese Fessel zu brechen, beschleunigt Ethereum die Förderung der nativen Account-Abstraktion, deren repräsentativste EIP-8141 ist (Weiterführende Lektüre „Native Account Abstraction + Quantenresistenz: Warum ist EIP-8141 noch nicht zum Headliner von Ethereums Hegotá geworden?“).
Es versucht, Transaktionsverifizierung, tatsächliche Ausführung und Gas-Zahlung in verschiedene Ausführungsphasen aufzuteilen, sodass Konten durch programmierbare Logik bestimmen können, ob eine Transaktion gültig ist, und so Konten dabei helfen, sich schrittweise von der festen Abhängigkeit von ECDSA-Privatschlüsseln zu lösen, native Schlüsselrotation zu erreichen und Raum für die Einführung unterschiedlicher Signaturverifizierungsalgorithmen in der Zukunft zu lassen.
Gleichzeitig erforscht Ethereum auch Post-Quanten-Signaturverifizierungs-Precompiles, damit Smart Contracts und Konto-Verifizierungslogik neue Signaturtypen effizienter nativ verifizieren können.
Aber dies ist nur der erste Schritt. Da Post-Quanten-Signaturen normalerweise viel größer sind als traditionelle ECDSA/BLS-Signaturen, muss Ethereum auch die daraus resultierenden Daten- und Rechenkostenprobleme lösen. Beispielsweise schlägt EIP-8288 vor, rekursive STARK-Aggregation zu verwenden, um die Verifizierungsergebnisse einer großen Anzahl von Post-Quanten-Signaturen zu kompakteren Beweisen zu komprimieren und so die On-Chain-Daten- und Verifizierungslasten zu reduzieren.
Konsensschicht: Ersetzung traditioneller BLS durch hashbasierte Signaturen
Jenseits der Ausführungsschicht ist die Konsensschicht sogar noch zentraler für den zugrunde liegenden PoS-Betriebsmechanismus des Ethereum-Netzwerks.
Derzeit stützt sich der PoS-Konsens stark auf die Aggregationseigenschaften von BLS-Signaturen. Würden diese direkt durch gewöhnliche Post-Quanten-Signaturen ersetzt, würde die enorme Signaturgröße die Kosten für die P2P-Netzwerkverbreitung, die Speicherung und die Verifizierung zwischen Knoten erheblich erhöhen.
Zu diesem Zweck hat Ethereums Lean-Ethereum-Roadmap zwei bemerkenswerte technische Richtungen vorgeschlagen.
- leanXMSS: Ein hashfunktionsbasiertes Post-Quanten-Signaturschema, das die derzeit von Validatoren verwendeten BLS-Signaturen ersetzen soll und die Abhängigkeit von elliptischen Kurven an der Wurzel beseitigt;
- leanVM: Eine minimalistische Zero-Knowledge-Virtual-Machine, die speziell für die effiziente Aggregation von Post-Quanten-Signaturen entwickelt wurde. Sie versucht, quantenresistente Zero-Knowledge-Beweise wie rekursive STARKs zu nutzen, um die Hash-Signaturen einer großen Anzahl von Validatoren zu kompakten Beweisen zu komprimieren und so die Untergrenze der Konsensleistung zu sichern, während die quantenresistente Sicherheit gewährleistet wird;
Dies zeigt auch, dass es für das Post-Quanten-Upgrade keinen universellen Einheitsalgorithmus gibt; Validator-Konsens und gewöhnliche Nutzer-Wallets müssen jeweils mit den kryptografischen Werkzeugen ausgestattet werden, die am besten zu ihnen passen.
Datenschicht: KZG und ZK-Beweise müssen ebenfalls Quantensicherheit berücksichtigen
Neben Kontosignaturen und Validatorsignaturen steht auch die Datenschicht vor langfristigen Herausforderungen.
In den letzten Jahren hat Ethereum den KZG-Polynom-Commitment-Mechanismus umfassend genutzt, insbesondere für Blob- und Rollup-Datenverfügbarkeit, und die Sicherheit von KZG beruht auf mathematischen Annahmen im Zusammenhang mit elliptischen Kurvenpaarungen, sodass auch die Auswirkungen zukünftiger Quantencomputer berücksichtigt werden müssen.
Darüber hinaus gibt es auf der Anwendungsebene bei einigen von Systemen wie Rollups verwendeten ZK-Beweisen ähnliche Probleme. Insbesondere bei einigen SNARKs, die auf elliptischen Kurvenpaarungen beruhen, könnten die Sicherheitsannahmen ebenfalls durch den Shor-Algorithmus beeinflusst werden; im Gegensatz dazu beruhen auf Hashfunktionen aufgebaute STARKs nicht auf der Annahme des diskreten Logarithmus elliptischer Kurven und weisen daher bessere Post-Quanten-Sicherheitseigenschaften auf.
Dies bedeutet, dass die Post-Quanten-Migration nicht nur ein Problem für Ethereum L1 ist; in Zukunft wird sie auch schrittweise auf L2, Rollups und verschiedene On-Chain-Anwendungen ausgeweitet werden müssen.
Was den Zeitplan betrifft, so wurde in den im September 2026 von der Ethereum Foundation veröffentlichten Protokollprioritäten ausdrücklich vorgeschlagen, sich zu bemühen, vor Dezember 2029 Quantenresistenz auf der Ausführungsschicht, der Konsensschicht und der Datenschicht von Ethereum L1 zu erreichen, und nachfolgende Upgrade-Meilensteine werden ebenfalls schrittweise Infrastrukturen wie Post-Quanten-Public-Key-Registrierung, Signaturverifizierung, Konsensbeweise und Daten-Commitments einführen.
Dies wird ein langfristiges Projekt sein, das das gesamte Ökosystem einbezieht.

Wie können Nutzer die Asset-Migration sicher abschließen?
Wenn in den beiden vorherigen Abschnitten erörtert wurde, wie Ethereum die zugrunde liegenden kryptografischen Probleme lösen kann, dann ist für gewöhnliche Nutzer tatsächlich am meisten Beachtung wert, was unsere Wallets tun sollten, wenn das bestehende Signatursystem aufgerüstet werden muss?
Diese Angelegenheit ist weitaus komplexer als das bloße Neugenerieren eines privaten Schlüssels.
Das erste, was gelöst werden muss, ist die Frage der Kontoidentität.
Bei traditionellen EOAs besteht eine direkte mathematische Verbindung zwischen der Kontoadresse und dem öffentlichen Schlüssel. Wenn Nutzer direkt ein neues Post-Quanten-Schlüsselsystem verwenden, müssen sie in der Regel eine neue Kontoidentität generieren und dann die ursprünglichen Assets dorthin übertragen.
Dies bringt jedoch eine Reihe von Problemen mit sich. Neben ETH und ERC-20-Token halten Nutzer möglicherweise auch NFTs, Einlagen und Positionen in DeFi-Protokollen sowie Assets auf verschiedenen L2-Netzwerken. Einige Anwendungen zeichnen zudem Berechtigungen, Punkte, historische Interaktionen und Identitätsbeziehungen auf Grundlage von Nutzeradressen auf.
Wenn jedes kryptografische Upgrade eine Änderung der Kontoadresse erfordern würde, müssten Nutzer diese Vermögenswerte und Anwendungsbeziehungen erneut verwalten, und die Migrationskosten wären sehr hoch.
Daher wird die Bedeutung der Kontenabstraktion offensichtlich. Sie kann die Kontenidentität so weit wie möglich vom zugrunde liegenden Signaturschlüssel trennen und es Konten ermöglichen, durch programmierbare Verifikationslogik zu bestimmen, wer das Recht hat, Vermögenswerte zu kontrollieren.
Theoretisch bedeutet dies, dass Nutzer in Zukunft die Möglichkeit haben werden, den zugrunde liegenden Signaturalgorithmus zu ändern und dabei die ursprüngliche Kontoadresse beizubehalten, ohne alle Vermögenswerte auf eine andere Adresse verschieben zu müssen.
Dies ist auch eine der Fähigkeiten, die EIP-8141 bereitstellen soll.

Zweitens die Migration zwischen alten und neuen Schlüsseln. Ein idealer Migrationsprozess sollte darin bestehen, dass der Nutzer, solange das bestehende kryptografische System noch sicher ist, aktiv den neuen Post-Quanten-Schlüssel autorisiert, das Konto zu übernehmen.
Beispielsweise kann die Wallet zunächst einen neuen Post-Quanten-Schlüssel in einer sicheren Umgebung erzeugen und dann durch eine gültige Signatur des bestehenden Kontos eine Aktualisierung der Verifikationsregeln des Kontos autorisieren.
Wenn der ursprüngliche ECDSA-Privatschlüssel noch sicher ist, kann dieser Prozess gemäß dem normalen Konto-Upgrade-Verfahren ablaufen. Wenn Quantencomputer jedoch bereits die Fähigkeit besitzen, bestehende Privatschlüssel zu knacken, ist die Situation völlig anders.
Zu diesem Zeitpunkt könnten sowohl Angreifer als auch der echte Nutzer die Fähigkeit besitzen, Signaturen für das ursprüngliche Konto zu fälschen, und es wird für das System sehr schwierig sein, allein anhand des alten Schlüssels zu bestimmen, wer der rechtmäßige Eigentümer wirklich ist.
Das ist auch der Grund, warum eine rechtzeitige Migration so wichtig ist.
Darüber hinaus gibt es noch eine andere, noch heiklere Art von Konto: Wallets, die lange Zeit nicht genutzt wurden, deren Privatschlüssel bereits verloren gegangen sind oder deren Eigentümer einfach nicht wissen, dass ein Upgrade erforderlich ist. Diese Konten können noch große Mengen an Vermögenswerten halten, sind aber nicht in der Lage, die Migration aktiv abzuschließen.
Für solche Vermögenswerte bleibt umstritten, ob es ihnen gestattet werden sollte, an den ursprünglichen Adressen zu verbleiben, oder ob in Zukunft durch Protokoll-Governance Maßnahmen wie eine Einfrierung ergriffen werden sollten.
Schließlich und am leichtesten übersehen: Die sichere Migration selbst darf nicht zu einem neuen Angriffsvektor werden.
Wenn die gesamte Branche beginnt, die Quantenbedrohung zu diskutieren, werden Angreifer sehr wahrscheinlich die Panik der Nutzer ausnutzen, um sogenannte Seiten für „Quantensicherheits-Upgrade“, „Privatschlüssel-Verifikation“ oder „Vermögensmigration“ zu erstellen und Nutzer dazu zu verleiten, Mnemonic-Phrasen einzugeben oder bösartige Autorisierungen zu signieren.
Daher müssen zukünftige Wallets nicht nur Migrationswerkzeuge bereitstellen, sondern es Nutzern auch ermöglichen, die Quelle von Upgrades klar zu identifizieren, Transaktionsinhalte zu überprüfen und genau zu bestätigen, welche Vermögenswerte die neue Autorisierungslogik kontrolliert.

Abschließende Gedanken
Nach dem heutigen Stand ist Quantencomputing noch weit davon entfernt, das Niveau zu erreichen, auf dem es die kryptografischen Systeme der Mainstream-Blockchains direkt bedrohen könnte.
Aber das bedeutet nicht, dass die Branche es ignorieren kann.
Die Post-Quanten-Roadmap, die Ethereum vorantreibt, zeigt tatsächlich auch, dass die Zukunft der Blockchain-Sicherheit nicht auf der Annahme aufgebaut sein sollte, dass ein bestimmter kryptografischer Algorithmus niemals gebrochen wird, sondern auf der Fähigkeit des gesamten Systems, sich kontinuierlich weiterzuentwickeln und sicher zu migrieren.
Für gewöhnliche Nutzer wird sich auch die Rolle von Wallets dadurch verändern.
In der Vergangenheit bestand die Kernaufgabe einer Wallet darin, Nutzern zu helfen, private Schlüssel zu erzeugen, zu schützen und zu verwenden; in Zukunft wird sie auch dazu dienen müssen, Nutzern zu helfen, Kontorisiken zu verstehen, Schlüssel unter verschiedenen kryptografischen Systemen zu verwalten und bei Bedarf Kontoupgrades sicher abzuschließen.
Dies ist nicht nur ein Wechsel des Signaturalgorithmus, sondern eine Entwicklung der Wallet von einem Werkzeug zur Verwaltung privater Schlüssel hin zu einer Infrastruktur für das langfristige Management der Vermögenssicherheit.
Zumindest heute müssen Nutzer noch nicht überstürzt wegen Quantencomputern Vermögenswerte migrieren, aber für Wallet-Entwickler und die gesamte Krypto-Branche hat die Zeit, die es wirklich wert ist, im Voraus Vorbereitungen zu treffen, bereits begonnen.